

Le RGPD peut sembler poser problème aux entreprises basées en Europe, mais la loi ne fonctionne pas ainsi. Elle s'applique en fonction des données que vous traitez, et non du lieu d'immatriculation de votre entreprise. C'est pourquoi un petit blog d'affiliation avec une poignée de visiteurs européens peut être tout aussi vulnérable qu'une grande entreprise si les règles de base ne sont pas respectées.
Ce que le RGPD exige réellement d'un petit site
Le RGPD exige une politique de confidentialité claire, une base légale pour le traitement des données personnelles et un consentement explicite avant le chargement de cookies non essentiels ou de scripts de suivi pour les visiteurs de l'UE. Les petits sites n'ont pas besoin de délégué à la protection des données ni de systèmes de niveau entreprise, mais les obligations fondamentales d'information et de consentement restent pleinement applicables.
Ce guide fournit des informations générales pour vous aider à comprendre les principes de base, mais ne constitue pas un avis juridique adapté à votre situation particulière. Pour une décision finale en matière de conformité, il est indispensable de consulter un avocat connaissant votre public et votre juridiction.
La loi privilégie le consentement et la transparence plutôt que la taille de l'entreprise. Un blog tenu par une seule personne, avec des lecteurs européens et utilisant Google Analytics, est techniquement soumis aux mêmes exigences de consentement qu'une grande enseigne de distribution.
Consentement aux cookies : l’exigence la plus visible
Le RGPD exige que les cookies non essentiels, notamment la plupart des cookies analytiques et publicitaires, ne soient chargés qu'après le consentement explicite du visiteur, donné via une bannière ou une fenêtre contextuelle claire. Les cases de consentement pré-cochées et les murs de cookies bloquant l'accès au contenu jusqu'à obtention du consentement sont considérés comme non conformes aux directives actuelles.
D'après mon expérience, l'erreur la plus fréquente que je constate sur les petits sites WordPress est d'installer une extension de bannière de cookies et de croire que le problème est résolu, sans vérifier si elle bloque réellement l'exécution des scripts de suivi avant que le consentement ne soit donné. Une bannière qui s'affiche sans bloquer les scripts sous-jacents n'offre aucune protection juridique réelle.
- Les scripts d'analyse et publicitaires ne doivent pas se déclencher avant l'obtention du consentement.
- La bannière doit avoir une véritable option de refus, et pas seulement d'acceptation.
- Les consentements doivent être consignés, même de manière simplifiée, en cas de litige.
Votre politique de confidentialité en vertu du RGPD
Une politique de confidentialité conforme au RGPD doit préciser les catégories de données collectées, la base juridique de cette collecte, leur durée de conservation et les droits spécifiques des visiteurs de l'UE, notamment le droit d'accéder à leurs données, de les rectifier ou de les supprimer. Les politiques de confidentialité génériques rédigées avant 2018 répondent rarement à ces exigences.
Générateur de pages juridiques Elle permet d'élaborer une politique de confidentialité qui couvre ces points de divulgation spécifiques au RGPD à partir d'un court questionnaire, ce qui constitue un point de départ plus rapide que de réécrire une ancienne politique ligne par ligne.
Droits des personnes concernées : ce à quoi vous devez vous préparer
Le RGPD donne aux visiteurs le droit de demander une copie de leurs données, de les rectifier, de les supprimer et de s'opposer à certains traitements, comme l'envoi d'e-mails marketing. Les petits sites ont besoin d'une procédure simple pour gérer ces demandes, même s'il s'agit simplement d'une procédure de réponse par e-mail documentée plutôt que d'un outil automatisé.
91 % des pages ne reçoivent aucun trafic organique de Google, selon AhrefsEt les sites qui génèrent un trafic significatif sont précisément ceux qui finissent par faire l'objet d'une demande de données, tout simplement parce qu'un plus grand nombre de visiteurs signifie plus de chances que quelqu'un exerce ces droits.
Outils tiers et exposition au RGPD
Pour les petits sites, la plupart des risques de non-conformité au RGPD proviennent d'outils tiers tels que les plateformes d'analyse, les régies publicitaires et les plateformes d'emailing, plutôt que de fonctionnalités développées sur mesure. Chaque outil tiers traitant des données de visiteurs doit être mentionné dans la politique de confidentialité et, idéalement, ne doit être chargé qu'après consentement éclairé, notamment lorsqu'il implique un suivi.
D'expérience, les agences qui gèrent plusieurs sites WordPress clients découvrent souvent la même lacune lors d'un audit : un ancien pixel marketing ou script de widget de chat s'active toujours à chaque chargement de page sans aucune mention dans la politique de confidentialité du site et sans contrôle de consentement préalable.
Les backlinks restent l'un des trois principaux facteurs de classement de Google, et L'autorité de domaine, le score de 1 à 100 développé par Moz, tend à progresser plus rapidement sur les sites qui associent un contenu de qualité à des signaux de confiance, notamment des pages de conformité visibles, qui rassurent à la fois les visiteurs et les évaluateurs.
Liste de contrôle pratique du RGPD
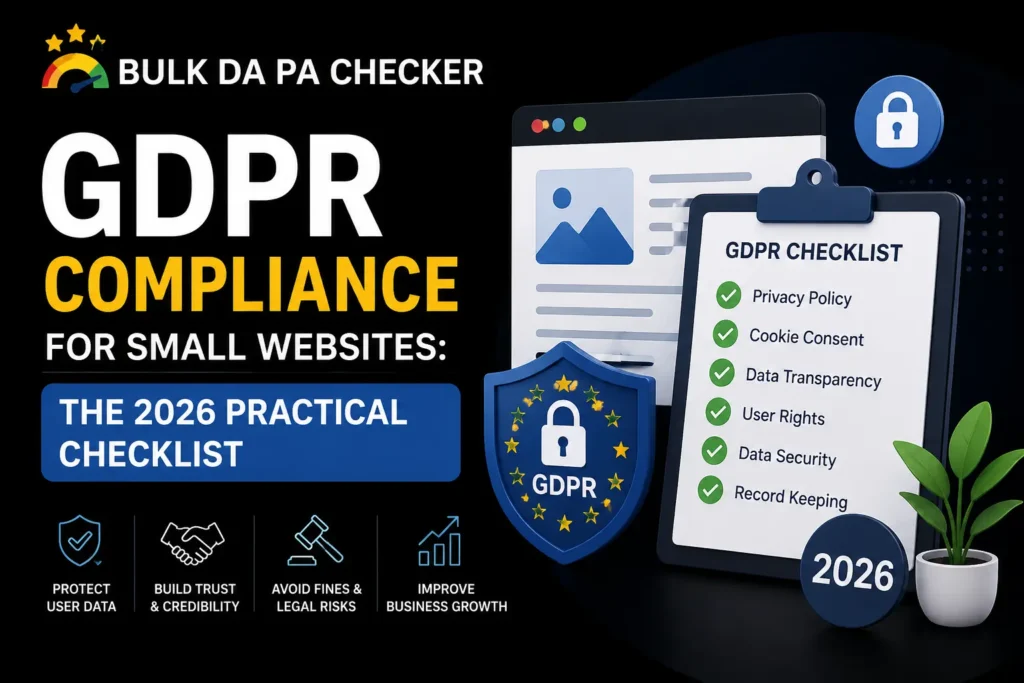
Une liste de contrôle initiale et fonctionnelle comprend une politique de confidentialité conforme au RGPD, une bannière de consentement bloquant l'exécution des scripts avant obtention du consentement, une procédure documentée pour les demandes d'accès aux données et un inventaire de tous les outils tiers collectant des données de visiteurs. Aucun logiciel professionnel n'est nécessaire pour un site web classique de petite taille.
| Élément de la liste de contrôle | Pourquoi c'est important |
|---|---|
| Politique de confidentialité spécifique au RGPD | Obligation de divulgation légale de base |
| Bannière de consentement bloquant les scripts avant consentement | Prévient le manque de conformité le plus fréquent |
| Processus de demande de données documenté | Couvre les droits d'accès, de rectification et de suppression |
| Inventaire d'outils tiers | Identifie l'exposition cachée au suivi |
Foire aux questions
Le RGPD s'applique-t-il à mon site si mon entreprise n'est pas située dans l'UE ?
C'est possible, car le RGPD s'applique en fonction du lieu de résidence des visiteurs dont vous traitez les données, et non du lieu d'enregistrement de votre entreprise.
Un plugin de bannière de cookies est-il suffisant à lui seul pour être conforme au RGPD ?
Pas toujours. Le plugin doit effectivement retarder l'exécution des scripts de suivi jusqu'à ce que le consentement soit donné, et non se contenter d'afficher une notification visuelle.
Dois-je m'inscrire auprès d'une autorité de protection des données ?
La plupart des petits sites n'ont pas besoin d'enregistrement officiel, bien que les exigences varient selon l'activité spécifique et doivent être confirmées par un avocat si le traitement des données est important.
Qu’est-ce qui constitue une demande d’accès aux données ?
Toute demande raisonnable d'un visiteur visant à accéder à ses données personnelles, à les corriger, à les supprimer ou à en restreindre l'utilisation est prise en compte et doit faire l'objet d'une procédure de réponse documentée.
Combien de temps dois-je conserver les données des visiteurs conformément au RGPD ?
Uniquement pendant la durée nécessaire à la finalité déclarée, laquelle doit être définie et divulguée dans la politique de confidentialité plutôt que laissée indéfinie.
Mettez en place vos principes de conformité de base
Générateur de pages juridiques Créez une politique de confidentialité conforme au RGPD en quelques minutes. Une fois vos pages légales en ligne, exécutez Notre vérificateur DA PA en vrac pour suivre l'autorité parallèlement à vos signaux de confiance, et visitez notre consultant expert en référencement Consultez cette page pour un examen technique et de conformité plus complet.