

GDPR låter som ett problem för företag baserade i Europa, men lagen fungerar inte så. Den gäller baserat på vems data du behandlar, inte var ditt företag är registrerat, vilket är anledningen till att en liten affiliateblogg med en handfull besökare i EU kan vara lika exponerad som ett stort företag om grunderna saknas.
Vad GDPR faktiskt kräver av en liten webbplats
GDPR kräver en tydlig integritetspolicy, en laglig grund för behandling av personuppgifter och uttryckligt samtycke innan icke-nödvändiga cookies eller spårningsskript laddas för besökare i EU. Små webbplatser behöver inte ett dataskyddsombud eller system på företagsnivå, men de centrala kraven på utlämnande och samtycke gäller fortfarande fullt ut.
Den här guiden ger allmän information som hjälper dig att förstå grunderna, inte juridisk rådgivning för din specifika situation. En jurist som är bekant med din målgrupp och jurisdiktion är rätt källa för ett slutgiltigt beslut om efterlevnad.
Lagen fokuserar på samtycke och transparens snarare än företagsstorlek. En enmansblogg med läsare i EU och en Google Analytics-tagg omfattas tekniskt sett av samma samtyckeskrav som en stor återförsäljare.
Samtycke till cookies: Det mest synliga kravet
GDPR kräver att icke-nödvändiga cookies, inklusive de flesta analys- och annonscookies, endast laddas efter att en besökare uttryckligen har gett sitt samtycke via en tydlig banner eller popup. Förmarkerade samtyckesrutor och cookieväggar som blockerar innehåll tills samtycke ges anses båda vara icke-kompatibla enligt gällande riktlinjer.
Av erfarenhet är det vanligaste misstaget jag ser på små WordPress-webbplatser att installera ett cookie-banner-plugin och anta att jobbet är klart, utan att kontrollera om pluginet faktiskt blockerar spårningsskript från att aktiveras innan samtycke ges. En banner som visar men inte fördröjer skripten bakom den ger inget riktigt rättsligt skydd.
- Analys och annonsskript bör inte aktiveras före samtycke
- Bannern behöver ett genuint avvisande alternativ, inte bara acceptera
- Samtyckesregister bör loggas, även enbart, i händelse av tvist
Din integritetspolicy enligt GDPR
En GDPR-kompatibel integritetspolicy måste ange de kategorier av data som samlas in, den rättsliga grunden för insamlingen, hur länge den sparas och de specifika rättigheter som EU-besökare har, inklusive rätten att få tillgång till, korrigera eller radera sina uppgifter. Generiska integritetspolicyer skrivna före 2018 uppfyller sällan dessa specifikationer.
Vår generator för juridiska sidor bygger en integritetspolicy som täcker dessa GDPR-specifika informationspunkter utifrån ett kort frågeformulär, vilket är en snabbare utgångspunkt än att skriva om en gammal policy rad för rad.
Rättigheter för registrerade som du behöver vara beredd på
GDPR ger besökare rätt att begära en kopia av sina uppgifter, begära rättelser, begära radering och invända mot vissa typer av behandling, såsom marknadsföringsmejl. Små webbplatser behöver en enkel process för att hantera dessa förfrågningar, även om det bara är en dokumenterad e-postsvarsprocedur snarare än automatiserade verktyg.
91 % av sidorna får noll organisk trafik från Google enligt Ahrefs, och de webbplatser som faktiskt får betydande trafik är just de som så småningom ställs inför en dataförfrågan, helt enkelt för att fler besökare innebär fler chanser att någon utövar dessa rättigheter.
Tredjepartsverktyg och GDPR-exponering
Merparten av GDPR-exponeringen för små webbplatser sker via tredjepartsverktyg som analyser, annonsnätverk och e-postmarknadsföringsplattformar snarare än specialbyggda funktioner. Varje tredjepartsverktyg som behandlar besökardata bör namnges i integritetspolicyn och helst endast laddas efter samtycke där det involverar spårning.
Av erfarenhet upptäcker byråer som hanterar flera klienters WordPress-sajter ofta samma lucka under en granskning, en gammal marknadsföringspixel eller ett chattwidgetskript som fortfarande aktiveras vid varje sidinläsning utan att det nämns någonstans i webbplatsens integritetspolicy och utan någon samtyckesgrind framför det.
Bakåtlänkar är fortfarande en av Googles tre viktigaste rankingfaktorer, och Domänauktoritet, poängen från 1 till 100 utvecklad av Moz, tenderar att klättra snabbast på webbplatser som kombinerar starkt innehåll med den typ av förtroendesignaler, inklusive synliga efterlevnadssidor, som gör att både besökare och recensenter känner sig bekväma.
En praktisk GDPR-checklista
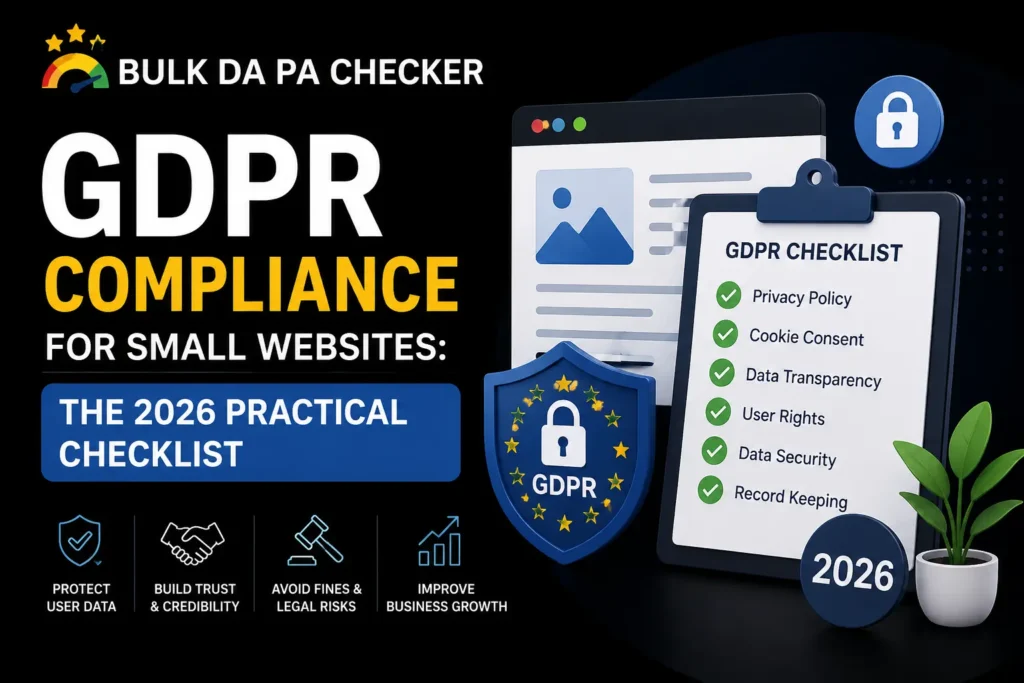
En fungerande checklista för att komma igång täcker en GDPR-specifik integritetspolicy, en samtyckesbanner som faktiskt blockerar skript för förhandsgodkännande, en dokumenterad process för dataförfrågningar och en inventering av alla tredjepartsverktyg som samlar in besökardata. Inget av detta kräver företagsprogramvara för en typisk liten webbplats.
| Checklistapunkt | Varför det spelar roll |
|---|---|
| GDPR-specifik integritetspolicy | Kärnkrav på offentliggörande |
| Samtyckesbanner som blockerar skript före samtycke | Förhindrar de vanligaste bristerna i efterlevnad |
| Dokumenterad process för dataförfrågningar | Omfattar rättigheter till åtkomst, rättelse och radering |
| Tredjepartsverktygslager | Identifierar dold spårningsexponering |
Vanliga frågor
Gäller GDPR min webbplats om mitt företag inte är inom EU?
Det kan det, eftersom GDPR gäller baserat på platsen för de besökare vars uppgifter du behandlar, inte var ditt företag är registrerat.
Räcker det med ett cookie-banner-plugin i sig enligt GDPR?
Inte alltid. Plugin-programmet behöver faktiskt fördröja spårningsskript tills samtycke ges, inte bara visa ett visuellt meddelande.
Måste jag registrera mig hos en dataskyddsmyndighet?
De flesta små webbplatser behöver inte formell registrering, men kraven varierar beroende på specifik aktivitet och bör bekräftas med en advokat om databehandlingen är omfattande.
Vad räknas som en begäran från en registrerad?
Varje rimlig begäran från en besökare om att få tillgång till, korrigera, radera eller begränsa användningen av deras personuppgifter räknas och bör ha en dokumenterad svarsprocess.
Hur länge ska jag spara besöksdata enligt GDPR?
Endast så länge som behövs för det angivna ändamålet, vilket bör definieras och redovisas i integritetspolicyn snarare än lämnas på obestämd tid.
Få dina grunder för efterlevnad på plats
Vår generator för juridiska sidor skapar en GDPR-medveten integritetspolicy på några minuter. När dina juridiska sidor är live, kör vår Bulk DA PA-kontrollant för att spåra auktoritet tillsammans med dina förtroendesignaler och besöka vår expert SEO-konsult sidan för en mer fullständig teknisk granskning och efterlevnadsgranskning.