

GDPR यूरोप में स्थित कंपनियों के लिए एक समस्या जैसा लगता है, लेकिन कानून इस तरह से काम नहीं करता। यह इस आधार पर लागू होता है कि आप किसका डेटा प्रोसेस करते हैं, न कि इस आधार पर कि आपका व्यवसाय कहाँ पंजीकृत है। यही कारण है कि अगर बुनियादी बातों का ध्यान नहीं रखा जाता है, तो मुट्ठी भर यूरोपीय संघ के आगंतुकों वाला एक छोटा एफिलिएट ब्लॉग भी एक बड़ी कंपनी की तरह ही जोखिम में हो सकता है।
एक छोटी वेबसाइट से GDPR की वास्तव में क्या अपेक्षाएँ हैं?
GDPR के तहत यूरोपीय संघ में आगंतुकों के लिए गैर-जरूरी कुकीज़ या ट्रैकिंग स्क्रिप्ट लोड करने से पहले एक स्पष्ट गोपनीयता नीति, व्यक्तिगत डेटा को संसाधित करने का एक कानूनी आधार और स्पष्ट सहमति आवश्यक है। छोटी वेबसाइटों को डेटा सुरक्षा अधिकारी या उद्यम-स्तरीय प्रणालियों की आवश्यकता नहीं होती है, लेकिन प्रकटीकरण और सहमति संबंधी मुख्य आवश्यकताएं पूरी तरह से लागू होती हैं।
यह मार्गदर्शिका आपको बुनियादी बातें समझने में मदद करने के लिए सामान्य जानकारी प्रदान करती है, न कि आपकी विशिष्ट स्थिति के लिए कानूनी सलाह। आपके विषय और अधिकार क्षेत्र से परिचित वकील ही अंतिम अनुपालन निर्णय के लिए सही स्रोत हैं।
यह कानून कंपनी के आकार के बजाय सहमति और पारदर्शिता पर केंद्रित है। यूरोपीय संघ के पाठकों वाला एक व्यक्ति का ब्लॉग और गूगल एनालिटिक्स टैग तकनीकी रूप से एक बड़े रिटेलर के समान सहमति आवश्यकताओं के अंतर्गत आता है।
कुकी सहमति: सबसे स्पष्ट आवश्यकता
GDPR के अनुसार, गैर-जरूरी कुकीज़, जिनमें अधिकांश एनालिटिक्स और विज्ञापन कुकीज़ शामिल हैं, तभी लोड होनी चाहिए जब कोई विज़िटर स्पष्ट बैनर या पॉपअप के माध्यम से अपनी सहमति दे। पहले से चेक किए गए सहमति बॉक्स और कुकी वॉल जो सहमति मिलने तक सामग्री को ब्लॉक करते हैं, दोनों को वर्तमान दिशानिर्देशों के तहत गैर-अनुपालन माना जाता है।
मेरे अनुभव के आधार पर, छोटी वर्डप्रेस साइटों पर सबसे आम गलती जो मैं देखता हूँ, वह है कुकी बैनर प्लगइन इंस्टॉल करना और यह मान लेना कि काम हो गया है, बिना यह जाँचे कि क्या प्लगइन वास्तव में सहमति मिलने से पहले ट्रैकिंग स्क्रिप्ट को चलने से रोकता है। एक बैनर जो प्रदर्शित तो होता है लेकिन उसके पीछे की स्क्रिप्ट को रोकता नहीं है, कोई वास्तविक कानूनी सुरक्षा प्रदान नहीं करता है।
- सहमति के बिना एनालिटिक्स और विज्ञापन स्क्रिप्ट सक्रिय नहीं होनी चाहिए।
- बैनर में स्वीकार करने के विकल्प के बजाय अस्वीकार करने का एक वास्तविक विकल्प होना चाहिए।
- विवाद की स्थिति में, सहमति संबंधी रिकॉर्ड को सरल रूप में ही सही, दर्ज किया जाना चाहिए।
GDPR के अंतर्गत आपकी गोपनीयता नीति
GDPR के अनुरूप गोपनीयता नीति में एकत्रित किए गए डेटा की श्रेणियां, इसे एकत्रित करने का कानूनी आधार, इसे कितने समय तक रखा जाता है, और यूरोपीय संघ के आगंतुकों के विशिष्ट अधिकार, जिनमें उनके डेटा तक पहुंच, सुधार या उसे हटाने का अधिकार शामिल है, का उल्लेख होना आवश्यक है। 2018 से पहले लिखी गई सामान्य गोपनीयता नीतियां शायद ही कभी इन विशिष्टताओं को पूरा करती हैं।
हमारे कानूनी पृष्ठ जनरेटर एक संक्षिप्त प्रश्नावली के आधार पर एक गोपनीयता नीति तैयार की जाती है जो GDPR-विशिष्ट प्रकटीकरण बिंदुओं को कवर करती है, जो कि पुरानी नीति को पंक्ति दर पंक्ति फिर से लिखने की तुलना में एक तेज़ प्रारंभिक बिंदु है।
डेटा विषय अधिकार जिनके लिए आपको तैयार रहना चाहिए
GDPR आगंतुकों को अपने डेटा की प्रतिलिपि मांगने, सुधार का अनुरोध करने, डेटा हटाने का अनुरोध करने और मार्केटिंग ईमेल जैसे कुछ प्रकार के डेटा प्रोसेसिंग पर आपत्ति जताने का अधिकार देता है। छोटी वेबसाइटों को इन अनुरोधों को संभालने के लिए एक सरल प्रक्रिया की आवश्यकता होती है, भले ही यह स्वचालित टूलिंग के बजाय केवल एक दस्तावेजित ईमेल प्रतिक्रिया प्रक्रिया ही क्यों न हो।
एक रिपोर्ट के अनुसार, 91% पेजों को Google से कोई ऑर्गेनिक ट्रैफिक नहीं मिलता है। अहरेफ़्सऔर जिन साइटों पर सार्थक ट्रैफिक आता है, अंततः उन्हीं साइटों को डेटा अनुरोध का सामना करना पड़ता है, क्योंकि अधिक आगंतुकों का मतलब है कि किसी के द्वारा इन अधिकारों का प्रयोग करने की अधिक संभावना है।
तृतीय-पक्ष उपकरण और GDPR के प्रति संवेदनशीलता
छोटी वेबसाइटों के लिए GDPR का अधिकांश जोखिम कस्टम-निर्मित सुविधाओं के बजाय एनालिटिक्स, विज्ञापन नेटवर्क और ईमेल मार्केटिंग प्लेटफॉर्म जैसे तृतीय-पक्ष टूल के माध्यम से होता है। आगंतुक डेटा संसाधित करने वाले प्रत्येक तृतीय-पक्ष टूल का नाम गोपनीयता नीति में होना चाहिए, और ट्रैकिंग से संबंधित मामलों में, आदर्श रूप से सहमति प्राप्त होने के बाद ही इसे लोड किया जाना चाहिए।
अनुभव से पता चलता है कि जो एजेंसियां कई क्लाइंट वर्डप्रेस साइटों का प्रबंधन करती हैं, वे अक्सर ऑडिट के दौरान एक ही कमी का पता लगाती हैं, एक पुराना मार्केटिंग पिक्सेल या चैट विजेट स्क्रिप्ट अभी भी हर पेज लोड पर चल रही होती है, जिसका साइट की गोपनीयता नीति में कहीं भी उल्लेख नहीं होता है और इसके सामने कोई सहमति गेट भी नहीं होता है।
बैकलिंक्स गूगल के शीर्ष तीन रैंकिंग कारकों में से एक बने हुए हैं, और डोमेन अथॉरिटी, मोज़ द्वारा विकसित 1 से 100 तक का स्कोर।मजबूत सामग्री को ऐसे भरोसेमंद संकेतों के साथ जोड़ने वाली साइटों पर लोकप्रियता सबसे तेजी से बढ़ती है, जिनमें स्पष्ट अनुपालन पृष्ठ शामिल हैं, जो आगंतुकों और समीक्षकों दोनों को सहज महसूस कराते हैं।
एक व्यावहारिक GDPR चेकलिस्ट
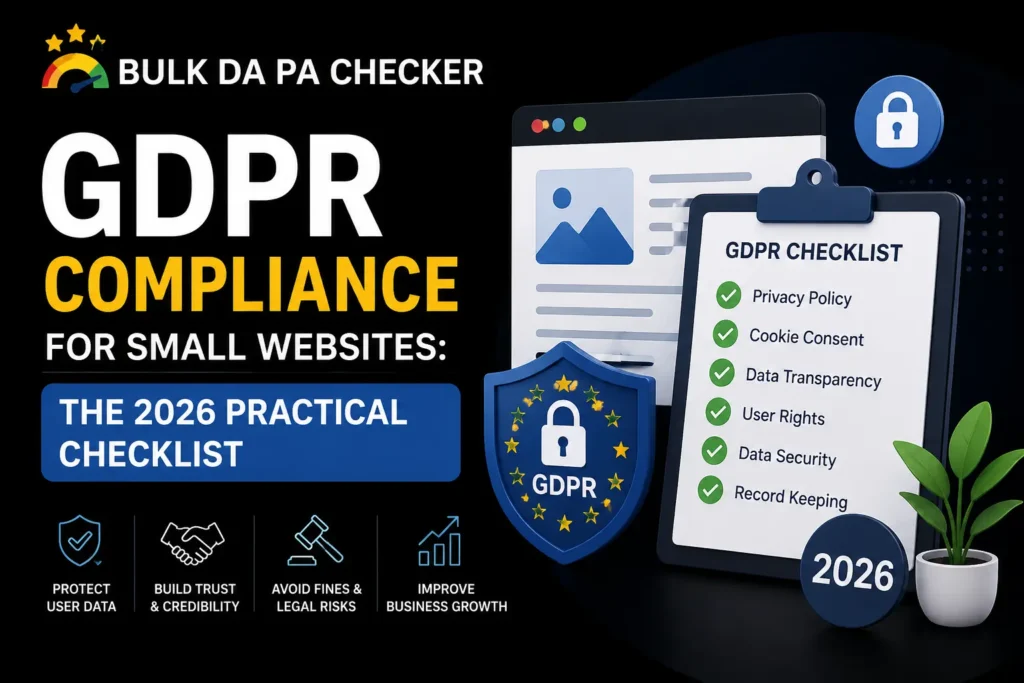
एक कारगर शुरुआती चेकलिस्ट में GDPR-विशिष्ट गोपनीयता नीति, सहमति से पहले स्क्रिप्ट को ब्लॉक करने वाला सहमति बैनर, डेटा अनुरोधों के लिए एक दस्तावेजी प्रक्रिया और विज़िटर डेटा एकत्र करने वाले प्रत्येक तृतीय-पक्ष टूल की सूची शामिल होती है। एक सामान्य छोटी वेबसाइट के लिए इनमें से किसी भी चीज़ के लिए एंटरप्राइज़ सॉफ़्टवेयर की आवश्यकता नहीं होती है।
| चेकलिस्ट आइटम | यह क्यों मायने रखती है |
|---|---|
| GDPR-विशिष्ट गोपनीयता नीति | मूल कानूनी प्रकटीकरण आवश्यकता |
| सहमति बैनर जो सहमति से पहले स्क्रिप्ट को ब्लॉक करता है | सबसे आम अनुपालन अंतराल को रोकता है |
| प्रलेखित डेटा अनुरोध प्रक्रिया | इसमें पहुंच, सुधार और हटाने के अधिकार शामिल हैं। |
| तृतीय-पक्ष उपकरण सूची | छिपे हुए ट्रैकिंग जोखिम की पहचान करता है |
अक्सर पूछे जाने वाले प्रश्नों
यदि मेरा व्यवसाय यूरोपीय संघ में स्थित नहीं है, तो क्या मेरी साइट पर GDPR लागू होता है?
ऐसा हो सकता है, क्योंकि GDPR आपके व्यवसाय के पंजीकरण स्थान के बजाय, आपके द्वारा संसाधित किए जाने वाले डेटा के आगंतुकों के स्थान के आधार पर लागू होता है।
क्या कुकी बैनर प्लगइन अकेले ही GDPR के लिए पर्याप्त है?
हमेशा नहीं। प्लगइन को केवल दृश्य सूचना प्रदर्शित करने के बजाय, सहमति मिलने तक ट्रैकिंग स्क्रिप्ट को वास्तव में विलंबित करना चाहिए।
क्या मुझे डेटा संरक्षण प्राधिकरण के साथ पंजीकरण कराना होगा?
अधिकांश छोटी वेबसाइटों को औपचारिक पंजीकरण की आवश्यकता नहीं होती है, हालांकि आवश्यकताएं विशिष्ट गतिविधि के अनुसार भिन्न होती हैं और यदि डेटा प्रोसेसिंग व्यापक है तो वकील से इसकी पुष्टि कर लेनी चाहिए।
डेटा विषय अनुरोध किसे माना जाता है?
किसी भी आगंतुक द्वारा अपने व्यक्तिगत डेटा तक पहुँचने, उसे सुधारने, हटाने या उसके उपयोग को प्रतिबंधित करने के लिए किया गया कोई भी उचित अनुरोध मायने रखता है और उसके लिए एक दस्तावेजित प्रतिक्रिया प्रक्रिया होनी चाहिए।
GDPR के तहत मुझे आगंतुकों का डेटा कितने समय तक रखना चाहिए?
केवल निर्धारित उद्देश्य के लिए जितनी आवश्यकता हो, उतनी ही अवधि के लिए इसका उपयोग किया जा सकता है, और इस उद्देश्य को गोपनीयता नीति में परिभाषित और प्रकट किया जाना चाहिए, न कि अनिश्चित रूप से छोड़ दिया जाना चाहिए।
अपनी अनुपालन संबंधी बुनियादी बातों को व्यवस्थित करें
हमारे कानूनी पृष्ठ जनरेटर कुछ ही मिनटों में GDPR के अनुरूप गोपनीयता नीति तैयार करें। एक बार आपके कानूनी पेज लाइव हो जाने के बाद, इसे चलाएं। हमारा बल्क डीए पीए चेकर अपने विश्वास संकेतों के साथ-साथ अधिकार को ट्रैक करने के लिए, और विज़िट करें हमारे विशेषज्ञ एसईओ सलाहकार विस्तृत तकनीकी और अनुपालन समीक्षा के लिए पृष्ठ।