

Die DSGVO klingt zunächst nach einem Problem für in Europa ansässige Unternehmen, doch so funktioniert das Gesetz nicht. Sie gilt danach, wessen Daten verarbeitet werden, nicht danach, wo das Unternehmen registriert ist. Deshalb kann ein kleiner Affiliate-Blog mit wenigen Besuchern aus der EU genauso gefährdet sein wie ein großes Unternehmen, wenn die Grundlagen fehlen.
Was die DSGVO tatsächlich von einer kleinen Website verlangt
Die DSGVO verlangt eine klare Datenschutzerklärung, eine Rechtsgrundlage für die Verarbeitung personenbezogener Daten und die ausdrückliche Einwilligung von Besuchern in der EU, bevor nicht notwendige Cookies oder Tracking-Skripte geladen werden. Kleinere Websites benötigen keinen Datenschutzbeauftragten oder Systeme auf Unternehmensebene, die grundlegenden Anforderungen an Offenlegung und Einwilligung gelten jedoch weiterhin uneingeschränkt.
Dieser Leitfaden bietet allgemeine Informationen zum besseren Verständnis der Grundlagen und stellt keine Rechtsberatung für Ihren konkreten Fall dar. Für eine abschließende Entscheidung zur Einhaltung der Vorschriften ist ein Anwalt, der mit Ihrer Zielgruppe und dem jeweiligen Rechtsgebiet vertraut ist, die richtige Anlaufstelle.
Das Gesetz legt den Fokus auf Einwilligung und Transparenz, nicht auf die Unternehmensgröße. Ein Blog einer Einzelperson mit Lesern aus der EU und einem Google Analytics-Tag unterliegt technisch gesehen denselben Einwilligungspflichten wie ein großer Einzelhändler.
Cookie-Einwilligung: Die sichtbarste Anforderung
Die DSGVO schreibt vor, dass nicht notwendige Cookies, darunter die meisten Analyse- und Werbe-Cookies, erst geladen werden dürfen, nachdem ein Besucher über ein eindeutiges Banner oder Popup seine ausdrückliche Einwilligung erteilt hat. Vorausgewählte Kontrollkästchen und Cookie-Walls, die Inhalte blockieren, bis die Einwilligung vorliegt, gelten gemäß den aktuellen Richtlinien als nicht konform.
Erfahrungsgemäß ist der häufigste Fehler bei kleinen WordPress-Websites die Installation eines Cookie-Banner-Plugins in der Annahme, damit sei alles erledigt, ohne zu prüfen, ob das Plugin tatsächlich die Ausführung von Tracking-Skripten blockiert, bevor die Einwilligung erteilt wird. Ein Banner, das zwar angezeigt wird, die dahinterliegenden Skripte aber nicht verzögert, bietet keinen wirklichen Rechtsschutz.
- Analyse- und Werbeskripte sollten erst nach Einwilligung ausgeführt werden.
- Das Banner benötigt eine echte Ablehnungsoption, nicht nur eine Annahmeoption.
- Einwilligungserklärungen sollten, auch wenn es sich nur um einfache Protokolle handelt, für den Fall einer Streitigkeit protokolliert werden.
Ihre Datenschutzerklärung gemäß DSGVO
Eine DSGVO-konforme Datenschutzerklärung muss die Kategorien der erhobenen Daten, die Rechtsgrundlage für deren Erhebung, die Speicherdauer und die spezifischen Rechte von Besuchern aus der EU, einschließlich des Rechts auf Auskunft, Berichtigung oder Löschung ihrer Daten, benennen. Allgemeine Datenschutzerklärungen, die vor 2018 verfasst wurden, erfüllen diese Anforderungen selten.
Unser Generator für Rechtsseiten Erstellt anhand eines kurzen Fragebogens eine Datenschutzerklärung, die diese DSGVO-spezifischen Offenlegungspunkte abdeckt. Dies ist ein schnellerer Ausgangspunkt als das Schreiben einer alten Datenschutzerklärung Zeile für Zeile.
Rechte betroffener Personen, auf die Sie vorbereitet sein sollten
Die DSGVO gibt Besuchern das Recht, eine Kopie ihrer Daten anzufordern, Berichtigungen zu verlangen, die Löschung zu beantragen und bestimmten Verarbeitungsarten, wie beispielsweise Marketing-E-Mails, zu widersprechen. Kleine Websites benötigen einen einfachen Prozess zur Bearbeitung dieser Anfragen, selbst wenn es sich nur um eine dokumentierte E-Mail-Antwortprozedur anstelle eines automatisierten Tools handelt.
Laut Google erhalten 91 % der Seiten keinen organischen Traffic von Google. AhrefsUnd die Seiten, die nennenswerten Traffic generieren, sind genau diejenigen, die irgendwann mit einer Datenanfrage konfrontiert werden, einfach weil mehr Besucher auch mehr Chancen bedeuten, dass jemand diese Rechte ausübt.
Tools von Drittanbietern und Datenschutzbestimmungen
Kleine Websites bergen die größten Risiken im Zusammenhang mit der DSGVO, da diese meist durch Drittanbieter-Tools wie Analysetools, Werbenetzwerke und E-Mail-Marketing-Plattformen entstehen und weniger durch selbstentwickelte Funktionen. Jedes Drittanbieter-Tool, das Besucherdaten verarbeitet, sollte in der Datenschutzerklärung aufgeführt und idealerweise nur nach Einwilligung des Nutzers geladen werden, sofern Tracking erfolgt.
Erfahrungsgemäß entdecken Agenturen, die mehrere WordPress-Websites ihrer Kunden betreuen, bei einem Audit oft dieselbe Lücke: Ein altes Marketing-Pixel- oder Chat-Widget-Skript wird immer noch bei jedem Seitenaufruf ausgeführt, ohne dass dies irgendwo in der Datenschutzerklärung der Website erwähnt wird und ohne dass eine Einwilligungsprüfung davor erfolgt.
Backlinks gehören weiterhin zu den drei wichtigsten Rankingfaktoren von Google, und Domain Authority, der von Moz entwickelte Wert von 1 bis 100., tendiert dazu, am schnellsten auf Websites zu steigen, die starke Inhalte mit Vertrauenssignalen wie sichtbaren Compliance-Seiten verbinden, die sowohl Besucher als auch Rezensenten ein gutes Gefühl geben.
Eine praktische DSGVO-Checkliste
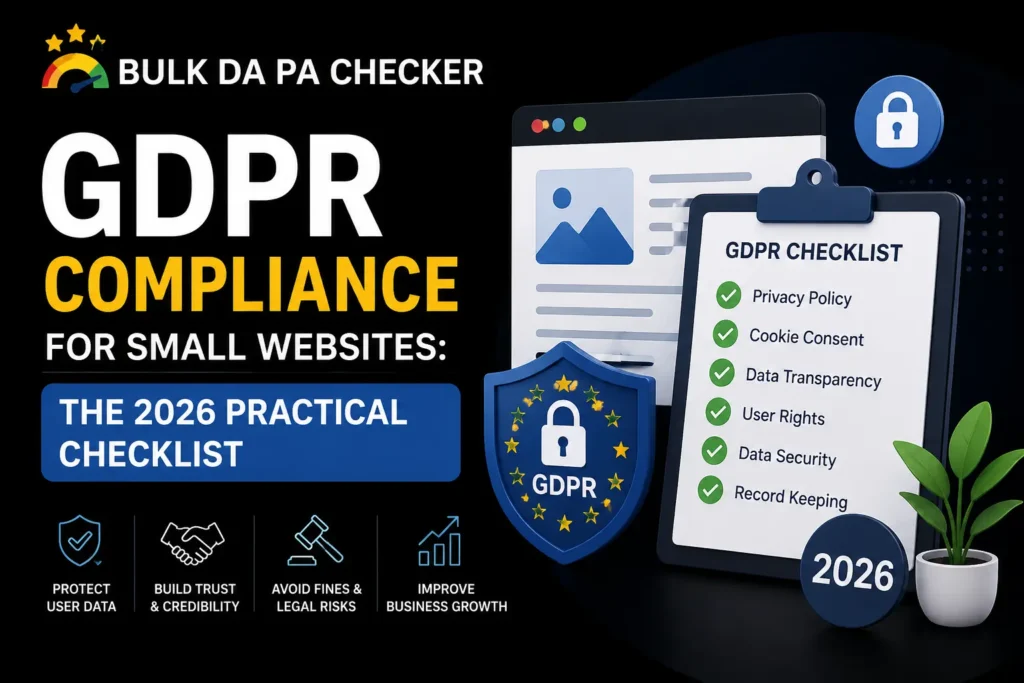
Eine praktische Checkliste für den Einstieg umfasst eine DSGVO-konforme Datenschutzerklärung, ein Einwilligungsbanner, das Skripte vor der Einwilligung blockiert, einen dokumentierten Prozess für Datenanfragen und eine Liste aller Drittanbieter-Tools, die Besucherdaten erfassen. Für eine typische kleine Website ist dafür keine Unternehmenssoftware erforderlich.
| Checklistenpunkt | Warum es wichtig ist |
|---|---|
| DSGVO-spezifische Datenschutzrichtlinie | Grundlegende rechtliche Offenlegungspflicht |
| Einwilligungsbanner, das Skripte vor der Einwilligung blockiert | Verhindert die häufigste Compliance-Lücke |
| Dokumentierter Datenanforderungsprozess | Umfasst Zugriffs-, Berichtigungs- und Löschrechte |
| Inventar von Drittanbieter-Tools | Identifiziert versteckte Überwachungsrisiken |
Häufig gestellte Fragen
Gilt die DSGVO für meine Website, wenn mein Unternehmen nicht in der EU ansässig ist?
Das ist möglich, da die DSGVO auf der Grundlage des Standorts der Besucher gilt, deren Daten Sie verarbeiten, und nicht auf der Grundlage des Standorts Ihres Unternehmens.
Reicht ein Cookie-Banner-Plugin allein für die DSGVO aus?
Nicht immer. Das Plugin muss die Tracking-Skripte tatsächlich verzögern, bis die Einwilligung vorliegt, und nicht nur einen visuellen Hinweis anzeigen.
Muss ich mich bei einer Datenschutzbehörde registrieren?
Die meisten kleineren Websites benötigen keine formelle Registrierung, allerdings variieren die Anforderungen je nach konkreter Tätigkeit und sollten bei umfangreicher Datenverarbeitung mit einem Anwalt abgeklärt werden.
Was gilt als Anfrage einer betroffenen Person?
Jede berechtigte Anfrage eines Besuchers auf Auskunft, Berichtigung, Löschung oder Einschränkung der Nutzung seiner personenbezogenen Daten ist gültig und sollte einen dokumentierten Antwortprozess haben.
Wie lange muss ich Besucherdaten gemäß DSGVO aufbewahren?
Nur so lange, wie es für den angegebenen Zweck erforderlich ist; dieser Zweck sollte in der Datenschutzerklärung definiert und offengelegt werden und nicht unbestimmt bleiben.
Sorgen Sie für die Einhaltung der grundlegenden Compliance-Vorgaben.
Unser Generator für Rechtsseiten Erstellt in wenigen Minuten eine DSGVO-konforme Datenschutzerklärung. Sobald Ihre Rechtsseiten online sind, führen Sie Folgendes aus: unser Bulk DA PA Checker um Autoritätssignale zusammen mit Ihren Vertrauenssignalen zu verfolgen und besuchen Sie unser erfahrener SEO-Berater Seite für eine ausführlichere technische und Compliance-Prüfung.