

GDPR звучит как проблема для компаний, базирующихся в Европе, но закон работает не так. Он применяется в зависимости от того, чьи данные вы обрабатываете, а не от места регистрации вашей компании. Именно поэтому небольшой партнерский блог с небольшой аудиторией из ЕС может быть так же уязвим, как и крупная компания, если отсутствуют базовые требования.
Что на самом деле требует GDPR от небольшого сайта
GDPR требует наличия четкой политики конфиденциальности, законного основания для обработки персональных данных и явного согласия перед загрузкой необязательных файлов cookie или скриптов отслеживания для посетителей из ЕС. Небольшим сайтам не требуется специалист по защите данных или системы корпоративного уровня, но основные требования к раскрытию информации и получению согласия по-прежнему действуют в полном объеме.
Данное руководство содержит общую информацию, призванную помочь вам понять основы, но не является юридической консультацией по вашей конкретной ситуации. Юрист, знакомый с вашей аудиторией и юрисдикцией, является правильным источником информации для принятия окончательного решения о соблюдении законодательства.
Закон фокусируется на согласии и прозрачности, а не на размере компании. Блог одного человека с читателями из ЕС и тегом Google Analytics технически подпадает под те же требования к согласию, что и крупный ритейлер.
Согласие на использование файлов cookie: наиболее очевидное требование.
GDPR требует, чтобы необязательные файлы cookie, включая большинство аналитических и рекламных файлов cookie, загружались только после того, как посетитель даст явное согласие через прозрачный баннер или всплывающее окно. Предварительно отмеченные поля согласия и «стены из файлов cookie», блокирующие контент до получения согласия, считаются не соответствующими действующим правилам.
Исходя из опыта, самая распространенная ошибка, которую я вижу на небольших сайтах WordPress, — это установка плагина для баннеров с уведомлением о файлах cookie и предположение, что задача решена, без проверки того, действительно ли плагин блокирует запуск скриптов отслеживания до получения согласия. Баннер, который отображается, но не задерживает работу скриптов, стоящих за ним, не обеспечивает реальной юридической защиты.
- Аналитические и рекламные скрипты не должны запускаться до получения согласия.
- В баннере должна быть настоящая опция отклонения, а не просто опция принятия.
- Документацию о согласии следует вести, даже в простом виде, на случай возникновения спора.
Ваша политика конфиденциальности в соответствии с GDPR
В соответствии с GDPR, политика конфиденциальности должна содержать информацию о категориях собираемых данных, правовом основании для их сбора, сроке хранения и конкретных правах посетителей из ЕС, включая право на доступ, исправление или удаление своих данных. Типовые политики конфиденциальности, разработанные до 2018 года, редко соответствуют этим требованиям.
Наш генератор юридических страниц Разработка политики конфиденциальности, охватывающей эти специфические для GDPR пункты раскрытия информации, осуществляется на основе короткой анкеты, что является более быстрым отправным пунктом, чем построчное переписывание старой политики.
Права субъектов данных, к которым вам необходимо быть готовыми
GDPR предоставляет посетителям право запрашивать копию своих данных, вносить исправления, удалять данные и возражать против определенных видов обработки, таких как маркетинговые рассылки. Небольшим сайтам необходим простой процесс обработки таких запросов, даже если это просто документированная процедура ответа на электронные письма, а не автоматизированные инструменты.
Согласно данным, 91% страниц не получают органического трафика из Google. AhrefsИ именно те сайты, которые привлекают значительный трафик, в конечном итоге сталкиваются с запросами на предоставление данных, просто потому что чем больше посетителей, тем больше шансов, что кто-то воспользуется этими правами.
Инструменты сторонних разработчиков и риски, связанные с GDPR.
Большинство сайтов, подверженных риску нарушения GDPR, сталкиваются с проблемами, связанными с использованием сторонних инструментов, таких как аналитические платформы, рекламные сети и платформы email-маркетинга, а не с собственными разработками. Каждый сторонний инструмент, обрабатывающий данные посетителей, должен быть указан в политике конфиденциальности и, в идеале, загружаться только после получения согласия, если он предполагает отслеживание.
Как показывает опыт, агентства, управляющие несколькими клиентскими сайтами на WordPress, часто обнаруживают одну и ту же проблему во время аудита: старый маркетинговый пиксель или скрипт виджета чата по-прежнему срабатывают при каждой загрузке страницы, при этом нигде в политике конфиденциальности сайта об этом не упоминается, и отсутствует механизм подтверждения согласия.
Обратные ссылки остаются одним из трех главных факторов ранжирования Google, и Показатель авторитетности домена (Domain Authority), разработанный компанией Moz, измеряется по шкале от 1 до 100.Как правило, сайты быстрее всего набирают популярность, сочетая качественный контент с факторами доверия, включая видимые страницы соответствия требованиям, которые создают комфортные условия как для посетителей, так и для рецензентов.
Практический контрольный список по GDPR
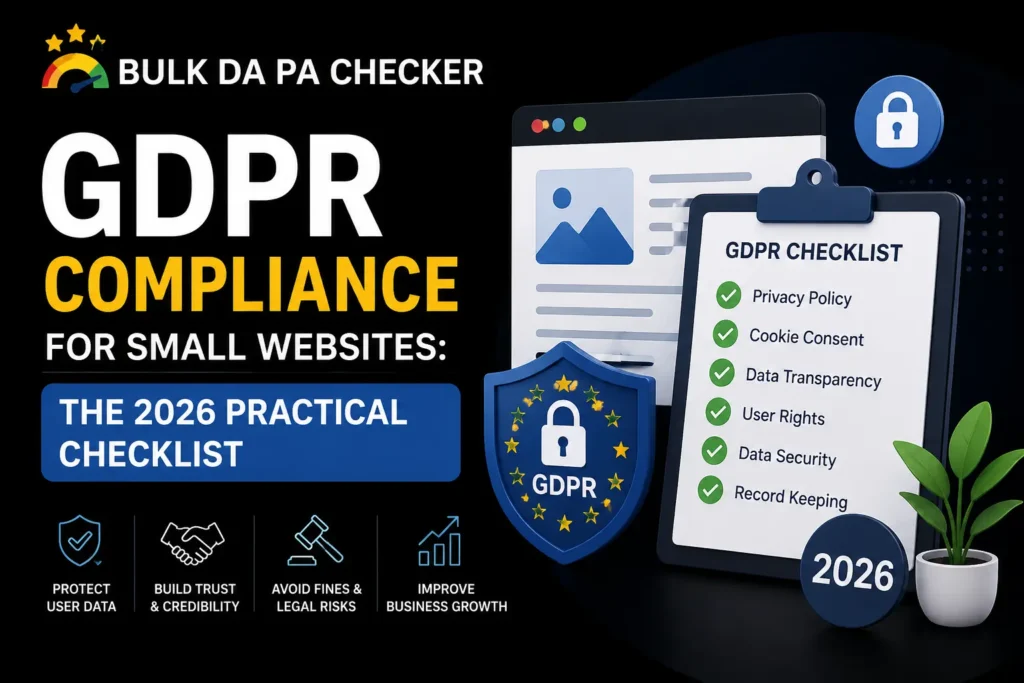
Рабочий контрольный список для начала работы включает в себя политику конфиденциальности, соответствующую требованиям GDPR, баннер согласия, который фактически блокирует скрипты до получения согласия, документированный процесс обработки запросов данных и перечень всех сторонних инструментов, собирающих данные о посетителях. Ничто из этого не требует корпоративного программного обеспечения для типичного небольшого сайта.
| Пункт контрольного списка | Почему это важно |
|---|---|
| Политика конфиденциальности, разработанная специально в соответствии с GDPR. | Основное требование законодательства о раскрытии информации. |
| Баннер согласия, блокирующий скрипты до получения согласия. | Предотвращает наиболее распространенный пробел в соблюдении нормативных требований. |
| Документированный процесс запроса данных | Охватывает права доступа, исправления и удаления. |
| Инвентаризация инструментов сторонних производителей | Выявляет скрытые уязвимости для отслеживания. |
Часто задаваемые вопросы
Распространяется ли GDPR на мой сайт, если моя компания находится за пределами ЕС?
Вполне возможно, поскольку GDPR применяется на основе местоположения посетителей, данные которых вы обрабатываете, а не места регистрации вашей компании.
Достаточно ли одного плагина для баннера cookie для соблюдения GDPR?
Не всегда. Плагин должен действительно задерживать выполнение скриптов отслеживания до получения согласия, а не просто отображать визуальное уведомление.
Нужно ли мне регистрироваться в органе по защите персональных данных?
Большинству небольших сайтов не требуется формальная регистрация, хотя требования различаются в зависимости от конкретного вида деятельности и должны быть уточнены у юриста, если обработка данных осуществляется в больших объемах.
Что считается запросом субъекта персональных данных?
Любой обоснованный запрос посетителя на доступ, исправление, удаление или ограничение использования его персональных данных считается обоснованным и должен сопровождаться документированной процедурой ответа.
Как долго следует хранить данные посетителей в соответствии с GDPR?
Только в течение времени, необходимого для достижения заявленной цели, которая должна быть определена и раскрыта в политике конфиденциальности, а не оставаться неопределенной.
Обеспечьте соблюдение основных требований законодательства.
Наш генератор юридических страниц Создает политику конфиденциальности, соответствующую GDPR, за считанные минуты. После запуска юридических страниц запустите программу. наш инструмент для проверки пакетных данных DA PA чтобы отслеживать авторитет наряду с сигналами доверия, посетите [ссылка]. наш эксперт по SEO-консультированию Более подробная техническая информация и проверка на соответствие требованиям доступны на следующей странице.